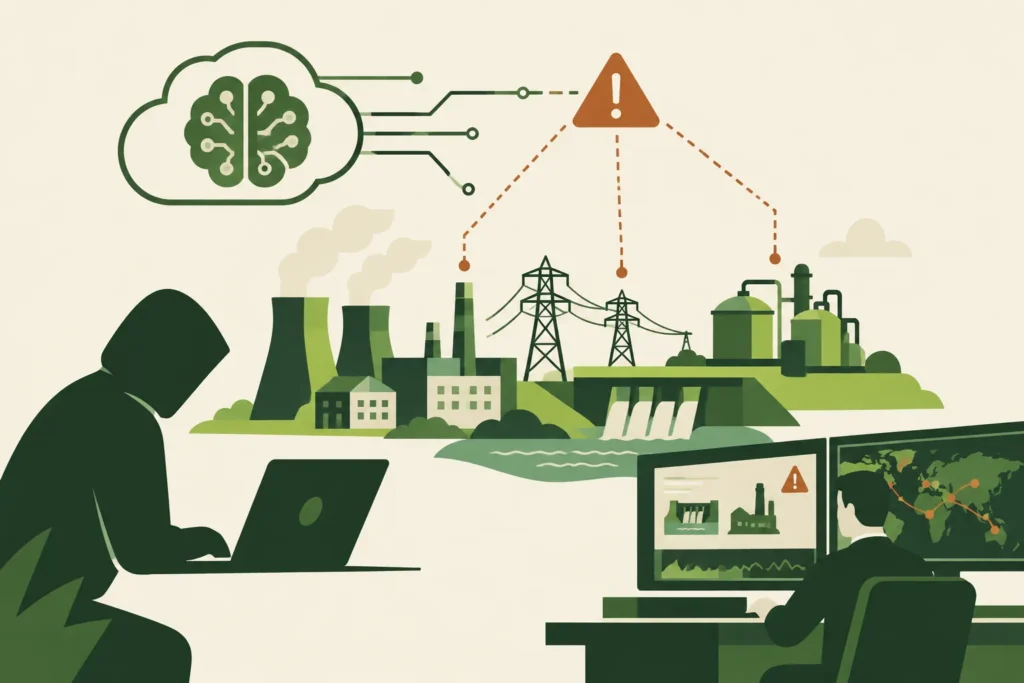
Una ola de ciberataques recientes ha expuesto vulnerabilidades inéditas en sistemas críticos y ha puesto en evidencia cómo la inteligencia artificial acelera tanto los ataques como las defensas, haciendo que la gestión proactiva de parches sea vital para cualquier empresa que opere en línea.
Panorama general: El octubre más oscuro para la ciberseguridad global
En los últimos días, la ciberseguridad se ha visto sacudida por una sucesión de incidentes que afectan la estabilidad de servicios esenciales en todo el mundo. Durante una ventana de apenas 48 horas, múltiples vulnerabilidades y actualizaciones críticas pusieron en jaque a infraestructuras tecnológicas vitales.
Entre los sistemas afectados, destacan portales gubernamentales europeos, plataformas de identificación digital, servicios portuarios, hospitales y soluciones digitales utilizadas por millones de usuarios y empresas. Estas entidades enfrentaron interrupciones, desconexiones forzadas y contingencias para evitar el avance de ataques cada vez más sofisticados.
La escalada tiene un factor diferencial: la velocidad con la que se descubren y explotan fallas gracias a herramientas de inteligencia artificial. Esto redefine el escenario: los exploits zero-day y las amenazas transitan con más rapidez entre la investigación y el uso maligno, multiplicando el impacto apenas se divulgan los primeros detalles técnicos.
Cómo se desmoronaron las capas tecnológicas de internet
Las capas más profundas de la tecnología, desde sistemas operativos hasta servicios de internet indispensables, mostraron fallos estructurales en cadena, dejando a empresas y gobiernos en estado de alerta máxima.
- Linux: Vulnerabilidades detectadas han permitido a atacantes obtener control total de servidores físicos y en la nube, comprometiendo datos críticos y operaciones comerciales.
- NGINX: Reportes recientes detallan fallos que comprometen la seguridad de esta popular puerta de entrada web, afectando potencialmente millones de servicios conectados.
- GitLab: Brechas han facilitado el control ilícito de repositorios empresariales, exponiendo código y secretos de producción.
- Navegadores (Chrome, Firefox, Edge): La actualización más reciente de Chrome (v156) corrigió 353 vulnerabilidades incluyendo seis críticas por corrupción de memoria y fallos use-after-free en componentes clave (fuente).
Esta serie de incidentes ha obligado a gobiernos y empresas a desconectar servicios web a nivel nacional como medida preventiva, intentando frenar la propagación mientras los equipos de respuesta implementan parches urgentes.
Ataques y fallos en certificados SSL: el talón de Aquiles digital
La seguridad de los certificados SSL, fundamental para proteger comunicaciones en la web, también resultó severamente afectada en la crisis reciente:
- En varios casos, atacantes generaron o interceptaron certificados fraudulentos, imitando portales bancarios y robando credenciales.
- Auditorías revelaron que miles de llaves privadas antiguas eran menos seguras de lo estimado, abriendo la puerta a ataques de intermediario.
- Proveedores como Google, Apple, Mozilla y Microsoft revocaron certificados sospechosos, mientras una gran cantidad de dispositivos sin actualizar sigue en riesgo.
- La actualización constante y el monitoreo activo de certificados SSL son hoy prioridades para cualquier organización con presencia digital.
El alcance de estas brechas demuestra que la confianza en el “candado” del navegador ya no es suficiente. La gestión activa de certificados es una defensa fundamental, incluso para la distribuidora de alimentos más pequeña.
Inteligencia artificial en ciberseguridad: doble filo
La inteligencia artificial (IA) es hoy el catalizador central de la revolución en ciberseguridad. Su impacto es evidente tanto en el hallazgo de nuevas vulnerabilidades como en la automatización de ataques sofisticados.
- Al menos una de las fallas críticas recién solucionadas en Chrome fue reportada por un investigador usando IA avanzada (fuente), demostrando la capacidad de analizar millones de líneas de código rápidamente.
- Los sistemas de alerta impulsados con IA detectan patrones de riesgo y anomalías en minutos, algo imposible sólo con análisis manual.
- Grupos criminales están aplicando IA para desarrollar malware versátil, capaz de adaptarse dinámica e inteligentemente a su entorno objetivo.
- Sin embargo, la IA también agiliza la verificación formal y pruebas automatizadas, elevando la seguridad de software crítico. Ver cómo Roaster Room IA ofrece simulaciones de expertos IA para decisiones empresariales.
En definitiva, el reto es doble: mientras la IA acelera amenazas, también potencia las defensas si se adoptan buenas prácticas y parches a tiempo.
Parches de seguridad urgentes y políticas recomendadas
Ante el crecimiento exponencial de los ataques, autoridades y empresas han lanzado parches de seguridad urgentes y acciones prioritarias:
- Actualización inmediata de navegadores: Chrome 156, Firefox y Edge han corregido fallos graves de seguridad; instalar sus últimas versiones es esencial.
- Corrección para Linux y sistemas web: Se han liberado parches para SO y servidores de infraestructura críticos como NGINX, enfocados en cerrar accesos remotos y evitar escaladas de privilegios.
- Renovación y revisión de certificados SSL: Se recomienda auditar y reemplazar certificados digitales potencialmente vulnerables para asegurar la confiabilidad del portal.
- Protección de repositorios GitLab y similares: Reforzar autenticaciones y aplicar parches para salvaguardar código fuente y secretos internos.
Las instituciones coinciden en la desconexión preventiva de sistemas no parchados, mayor monitoreo y rutinas de actualización como barreras de contención ante las nuevas amenazas.
¿Cómo priorizar la protección?
- Aplica primero los parches en plataformas críticas y sistemas expuestos al público.
- Programa verificaciones automáticas y revisa certificados digitales cada semana.
- Documenta versiones y establece alertas para identificar componentes desactualizados.
Anticiparse al ataque es hoy la base de cualquier política realista de ciberseguridad.
Qué significa para tu negocio
En cualquier empresa online, la gestión de vulnerabilidades y la instalación veloz de parches es crucial para la continuidad del negocio y la protección de ingresos y reputación.
- Ahorro inmediato en tiempo y dinero: Parchear sistemas críticos evita semanas de inactividad y protege ventas y nómina.
- Reducción drástica del riesgo: Prevenir incidentes evita filtraciones de datos y sanciones costosas.
- Automatización inteligente: Las nuevas herramientas de IA en ciberseguridad detectan riesgos y optimizan soluciones antes de que surjan los problemas (fuente).
- Protección integral: Es fundamental mantener actualizado el CMS, servidores, APIs y certificados SSL. Revisa accesos y conexiones externas con frecuencia.
- Estrategia centralizada: La ciberseguridad debe estar al centro de tu operación; los ataques a infraestructuras críticas pueden dañar irreversible tu marca.
Acciones inmediatas recomendadas
- Realiza análisis de seguridad en portales digitales y servicios asociados.
- Parchea servidores, navegadores, repositorios de código y componentes de infraestructura IT.
- Audita y renueva certificados SSL sospechosos o antiguos.
- Integra herramientas de verificación formal con IA para el software relevante. Por ejemplo, plataformas para colaboración humano-IA acortan el ciclo de detección y respuesta.
- Implementa protocolos claros de respuesta ante incidentes, con cadenas de contacto bien definidas.
Estas medidas resguardan tus sistemas y protegen tu posición en el mercado.
Agenda una reunión de 30 minutos para ver cómo aplicar esto en tu negocio.
Preguntas frecuentes
¿Por qué es urgente instalar parches de seguridad en mi negocio?
Cada vulnerabilidad no atendida significa una vía abierta para ataques que pueden afectar operaciones, comprometer datos de clientes y frenar pagos digitales. Los parches bloquean estas oportunidades y reducen el riesgo de incidentes mayores.
¿Cómo sé si mi plataforma o sistema está en riesgo por vulnerabilidades recientes?
Lo esencial es verificar las versiones de tus sistemas (navegadores, infraestructura, CMS) y consultar regularmente los boletines de seguridad oficiales. Si tu software está desactualizado, es probable que estés en riesgo de ataques aprovechando las últimas vulnerabilidades publicadas.
¿Por qué debo revisar y actualizar los certificados SSL?
Los certificados SSL protegen la información privada entre tu web y los usuarios. Si están comprometidos o vencidos, los datos pueden ser interceptados o manipulados, afectando directamente la confianza de clientes y la continuidad de tu negocio.
¿La inteligencia artificial puede ya encontrar o explotar vulnerabilidades sin humanos?
Actualmente, la IA se usa para acelerar el hallazgo de fallos, pero aún requiere supervisión y validación humana para ataques efectivos. Sin embargo, la tendencia apunta a una mayor automatización en ambas direcciones (fuente).
Fuente: video original en YouTube